Jawad Boujnane

Jawad Boujnane

Ingénieur cybersécurité GRC

6 ans d'expérience hors alternance · défense et SI critiques · Île‑de‑France

J'homologue des systèmes d'information classifiés chez Thales depuis 2022, après cinq ans de réseau et de sécurité chez Atos, dont trois en alternance. J'évolue vers l'architecture de sécurité : concevoir, justifier chaque choix, et le prouver.

Me contacter sur LinkedInOuvrir la base de connaissance

  1. Risque traité par l'ADR-002TM‑001 · M3 : un compte d'administration compromis annule toute la segmentation en aval.
  2. Conformité partielA.8.22 cloisonnement des réseaux : statut partiel, tranché par l'ADR‑002 (la zone d'administration d'abord).
  3. Réseau test attenduF‑011 : de z4 vers z3 uniquement par session PAM ; test attendu, l'accès refusé sans elle.
Un fil réel du dossier d'architecture : une menace, la mesure qui la traite, le flux qui l'applique.

Trois preuves, chacune reliée au dossier

Chaque preuve relie une ligne de mon parcours à une pièce que l'on peut ouvrir : un module de la base, un schéma validé, un extrait du dossier d'architecture. Les cas sont génériques : aucune donnée client.

Analyse de risques EBIOS RM

Sur le terrain
Analyses EBIOS RM complètes chez Thales, dont celle d'un poste IA isolé (LLM hébergés en local), validée en homologation.
Dans le dossier
Les cinq ateliers d'EBIOS RM, de la valeur métier au plan de traitement, avec l'erreur classique de chaque atelier ; STRIDE pour parcourir le design ; priorisation par l'exploitation observée.
Module M8 · tableau « EBIOS RM : cinq ateliers, cinq livrables » (extrait)
AtelierLivrableErreur fréquente
1 · Cadrage et socleBesoin, périmètre, valeurs métier, événements redoutésLister les menaces avant de savoir ce qu'on protège
3 · Scénarios stratégiquesScénarios, vraisemblance, gravité, prioritésConfondre scénario stratégique et parcours technique
5 · Traitement du risquePlan de traitement, justification, risque résiduel acceptéNe pas écrire le risque résiduel : il revient par surprise

Module M8 — Risque et priorisation

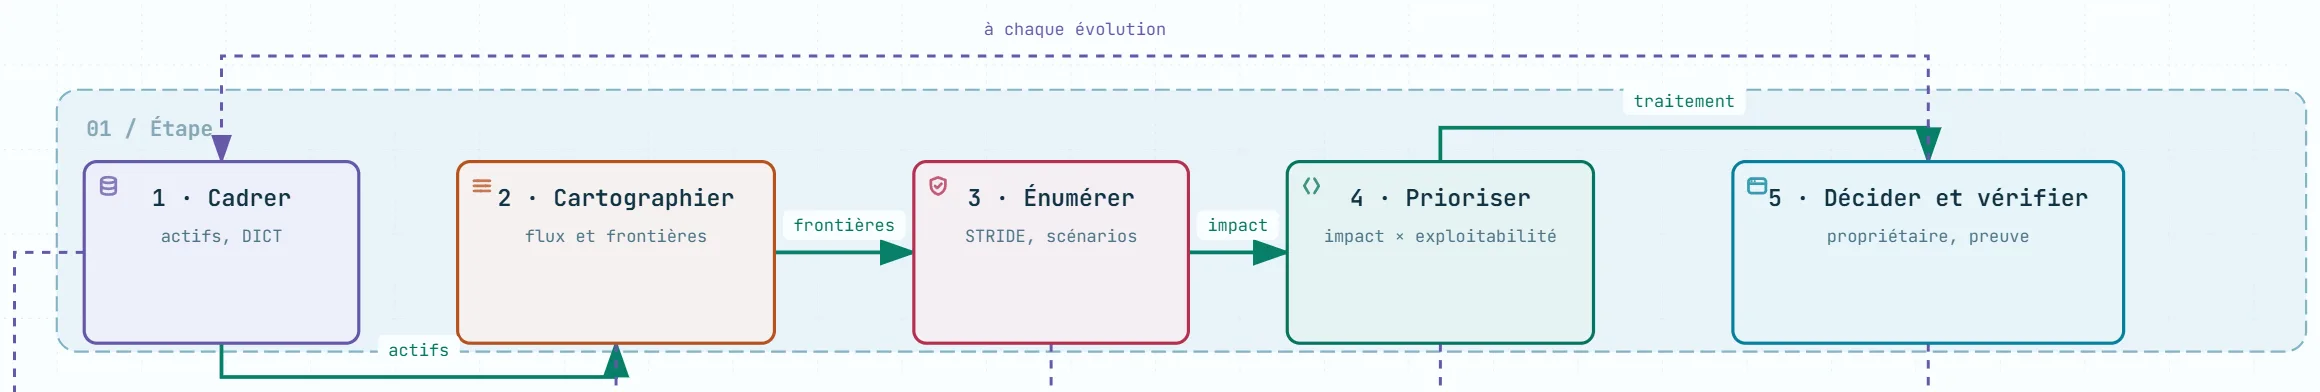
Schéma 22, extrait : le threat modelling en cinq étapes, de l'énumération STRIDE à la priorisation
Schéma 22, extrait : le threat modelling en cinq étapes, de l'énumération STRIDE à la priorisation. Ouvrir le schéma complet

Matrices de conformité multi-référentiels

Sur le terrain
Matrices IGI 1300, II 901, IM 900 et PSSI tenues chez Thales : plus de 200 exigences tracées selon la sensibilité des SI.
Dans le dossier
Deux matrices du dossier d'architecture, ISO/IEC 27002:2022 et NIST CSF 2.0 : 133 contrôles, chacun relié à un composant, une menace, une preuve attendue, un responsable et une échéance. Statut honnête : déclaré, pas encore testé.
Dossier d'architecture · matrice ISO/IEC 27002:2022 (extrait)
MesureStatutPreuve attendue
A.5.15 Contrôle d'accèspartielRevue des droits effectifs, pas seulement des rôles déclarés
A.8.20 Sécurité des réseauxpartielCapture de la politique et test de non-accès
A.8.22 Cloisonnement des réseauxpartielRègles versionnées et test de non-accès (ADR-002)

Module M9 — SMSI et référentiels

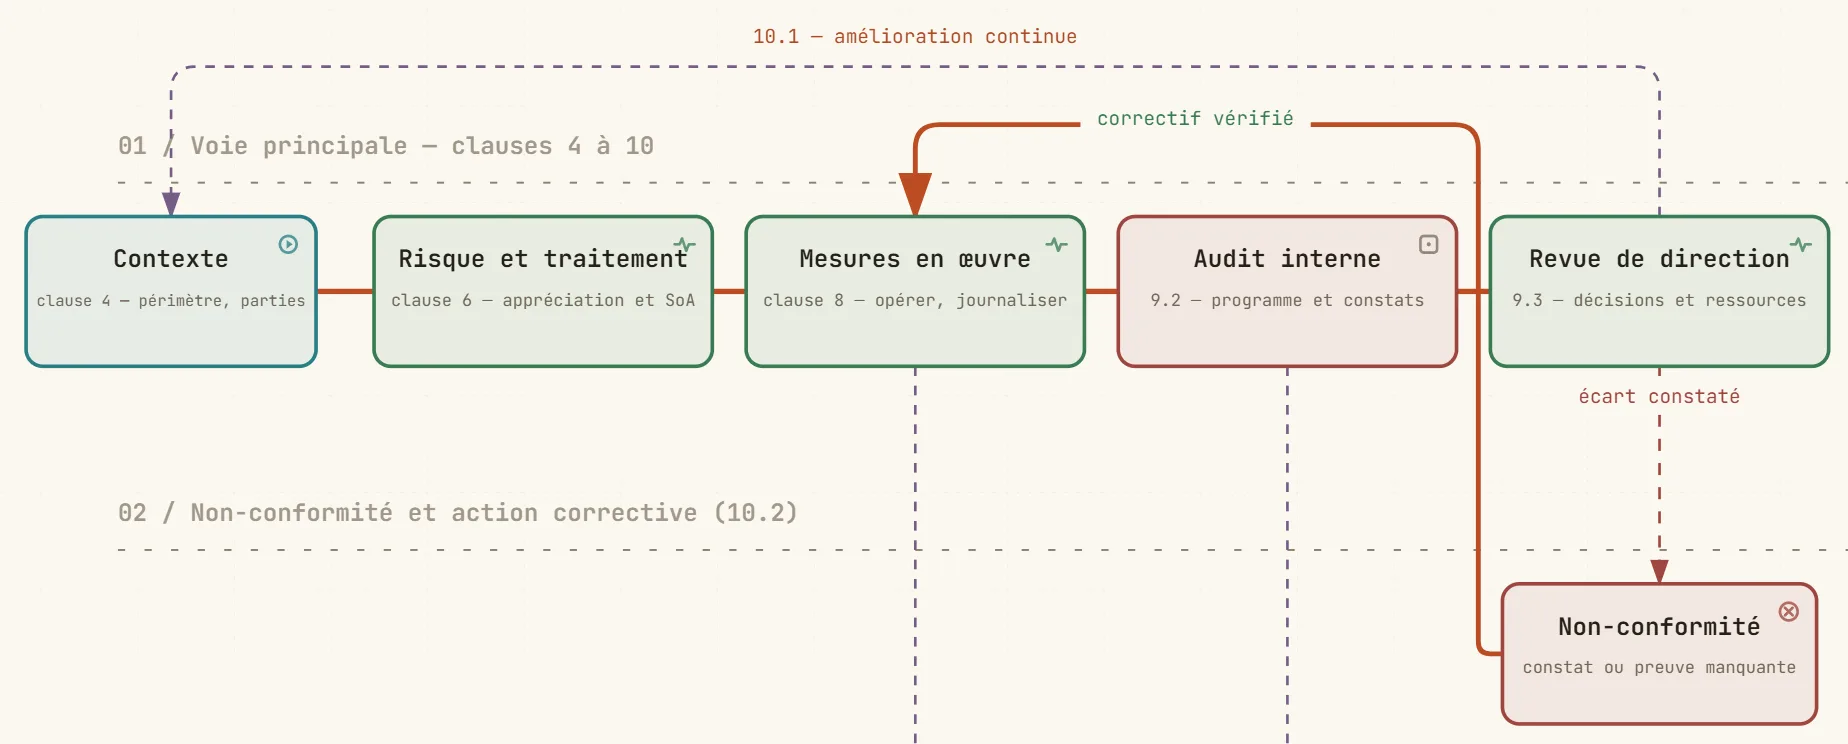
Schéma 23, extrait : l'écart constaté en audit devient une non-conformité, corrigée puis vérifiée
Schéma 23, extrait : l'écart constaté en audit devient une non-conformité, corrigée puis vérifiée. Ouvrir le schéma complet

Segmentation et matrice de flux

Sur le terrain
Cinq ans chez Atos, dont trois en alternance au CEA Saclay puis au Conseil régional d'Île‑de‑France : politiques pare‑feu, ouvertures de flux, segmentation Stormshield, plus de 10 grands comptes.
Dans le dossier
Cinq zones de confiance, de la bordure exposée à l'administration ; une décision d'architecture (ADR-002 : macro-segmentation d'abord, micro ensuite, par criticité) ; une matrice de 23 flux, chacun avec son propriétaire et son test de non-accès.
Dossier d'architecture · matrice de flux (extrait)
FluxBesoinTest attendu
F-008 · z0 → z1 (443)Exposition web minimale vers la zone sacrifiableNon-accès direct de z0 vers z2
F-009 · z1 → z2 (443)Accès aux applications et APINon-accès de z1 vers z3 hors service déclaré
F-011 · z4 → z3 (PAM)Exploitation contrôléeAccès refusé sans session PAM

Module M2 — Réseau et segmentation

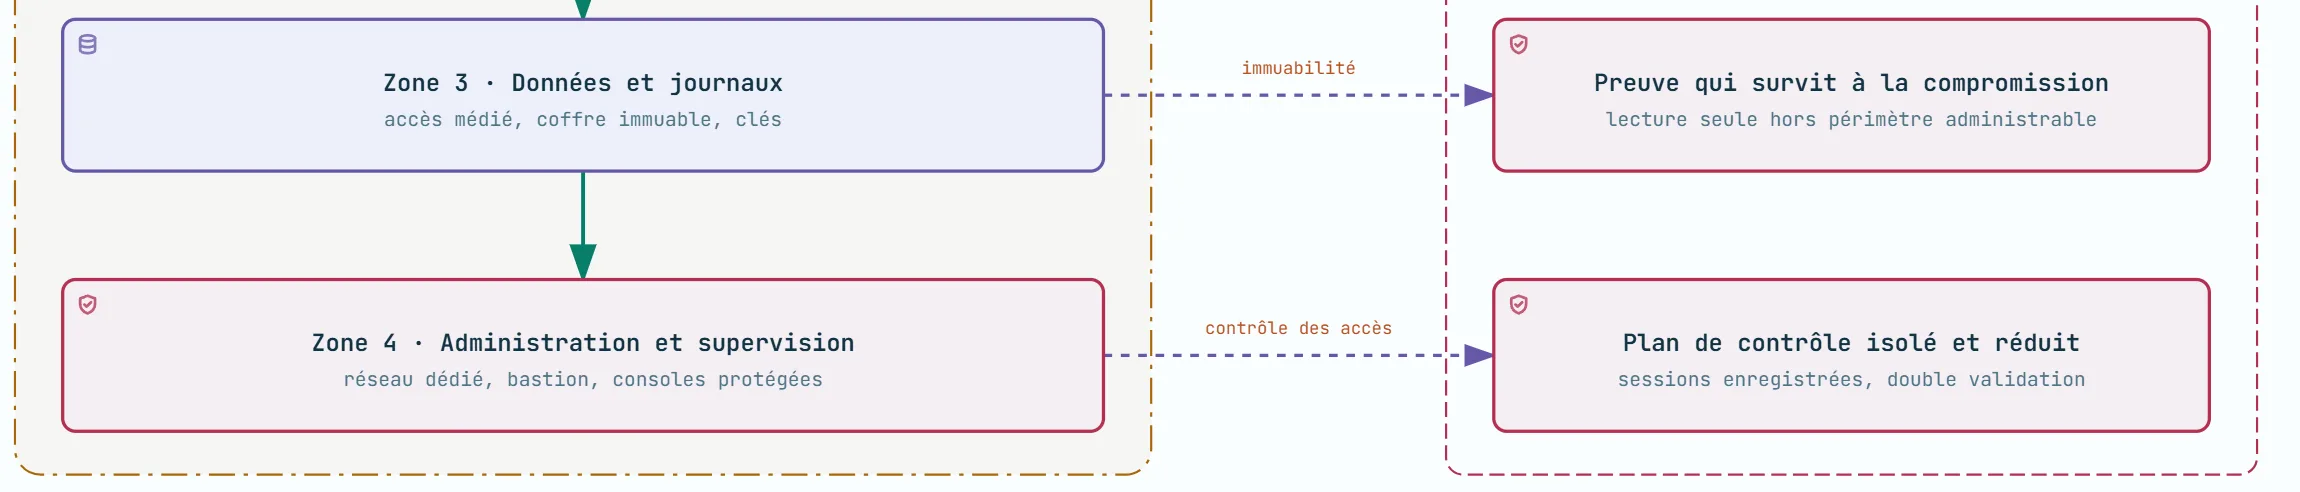
Schéma 05, extrait : les contrôles imposés aux zones 3 (données et journaux) et 4 (administration)
Schéma 05, extrait : les contrôles imposés aux zones 3 (données et journaux) et 4 (administration). Ouvrir le schéma complet

Parcours

  1. Sept. 2022 – aujourd'hui

    Ingénieur cybersécurité GRC

    Thales · service homologation SSI

    • 15+ dossiers d'homologation pilotés de bout en bout sur des SI classifiés (IGI 1300, II 901, IM 900)
    • Processus Security by Design intégré aux revues de conception : environ 40 % de non‑conformités en moins à l'homologation
    • Audits internes et externes, restitution aux directions métier
  2. Sept. 2020 – sept. 2022

    Ingénieur réseaux et sécurité

    Atos · Network Data Center Security

    • Infrastructures réseau de plus de 10 grands comptes, niveau 2 : flux, politiques pare‑feu, migrations
    • Environnements multi-constructeurs : Fortinet, Palo Alto, Stormshield, Cisco, Juniper, NSX-T
  3. Sept. 2017 – sept. 2020

    Apprenti ingénieur réseaux et sécurité

    Atos · CEA Saclay, puis Conseil régional d'Île‑de‑France

    • Exploitation réseau et sécurité en environnement sensible
    • Audit et cartographie d'un réseau régional, déploiement de segmentation Stormshield selon les guides ANSSI

Formation et certification

Comment ce site est construit

La chaîne de production en détail

Parlons architecture et GRC

Un échange sur un poste en GRC ou en architecture de sécurité ? Le plus simple est un message sur LinkedIn.

Me contacter sur LinkedIn

CV complet sur demande, par LinkedIn.